01 · 规则与链路
路由与故障转移
记录匹配的规则、实际到达的上游,以及过程中的每一次重试与故障转移。
ThinkWatch 对模型请求与 MCP 工具调用进行路由、检查与计量,提供面向组织的自托管服务端,以及面向个人开发者的桌面应用。
兼容团队已在使用的客户端与 SDK
01 · 规则与链路
记录匹配的规则、实际到达的上游,以及过程中的每一次重试与故障转移。
02 · 成本
按模型对 token 计价;无法确定价格的用量标记为未知。
03 · 脱敏与工具调用
请求到达上游前对密钥进行脱敏,并标记高风险的工具调用。
方括号中的值仅作示意。
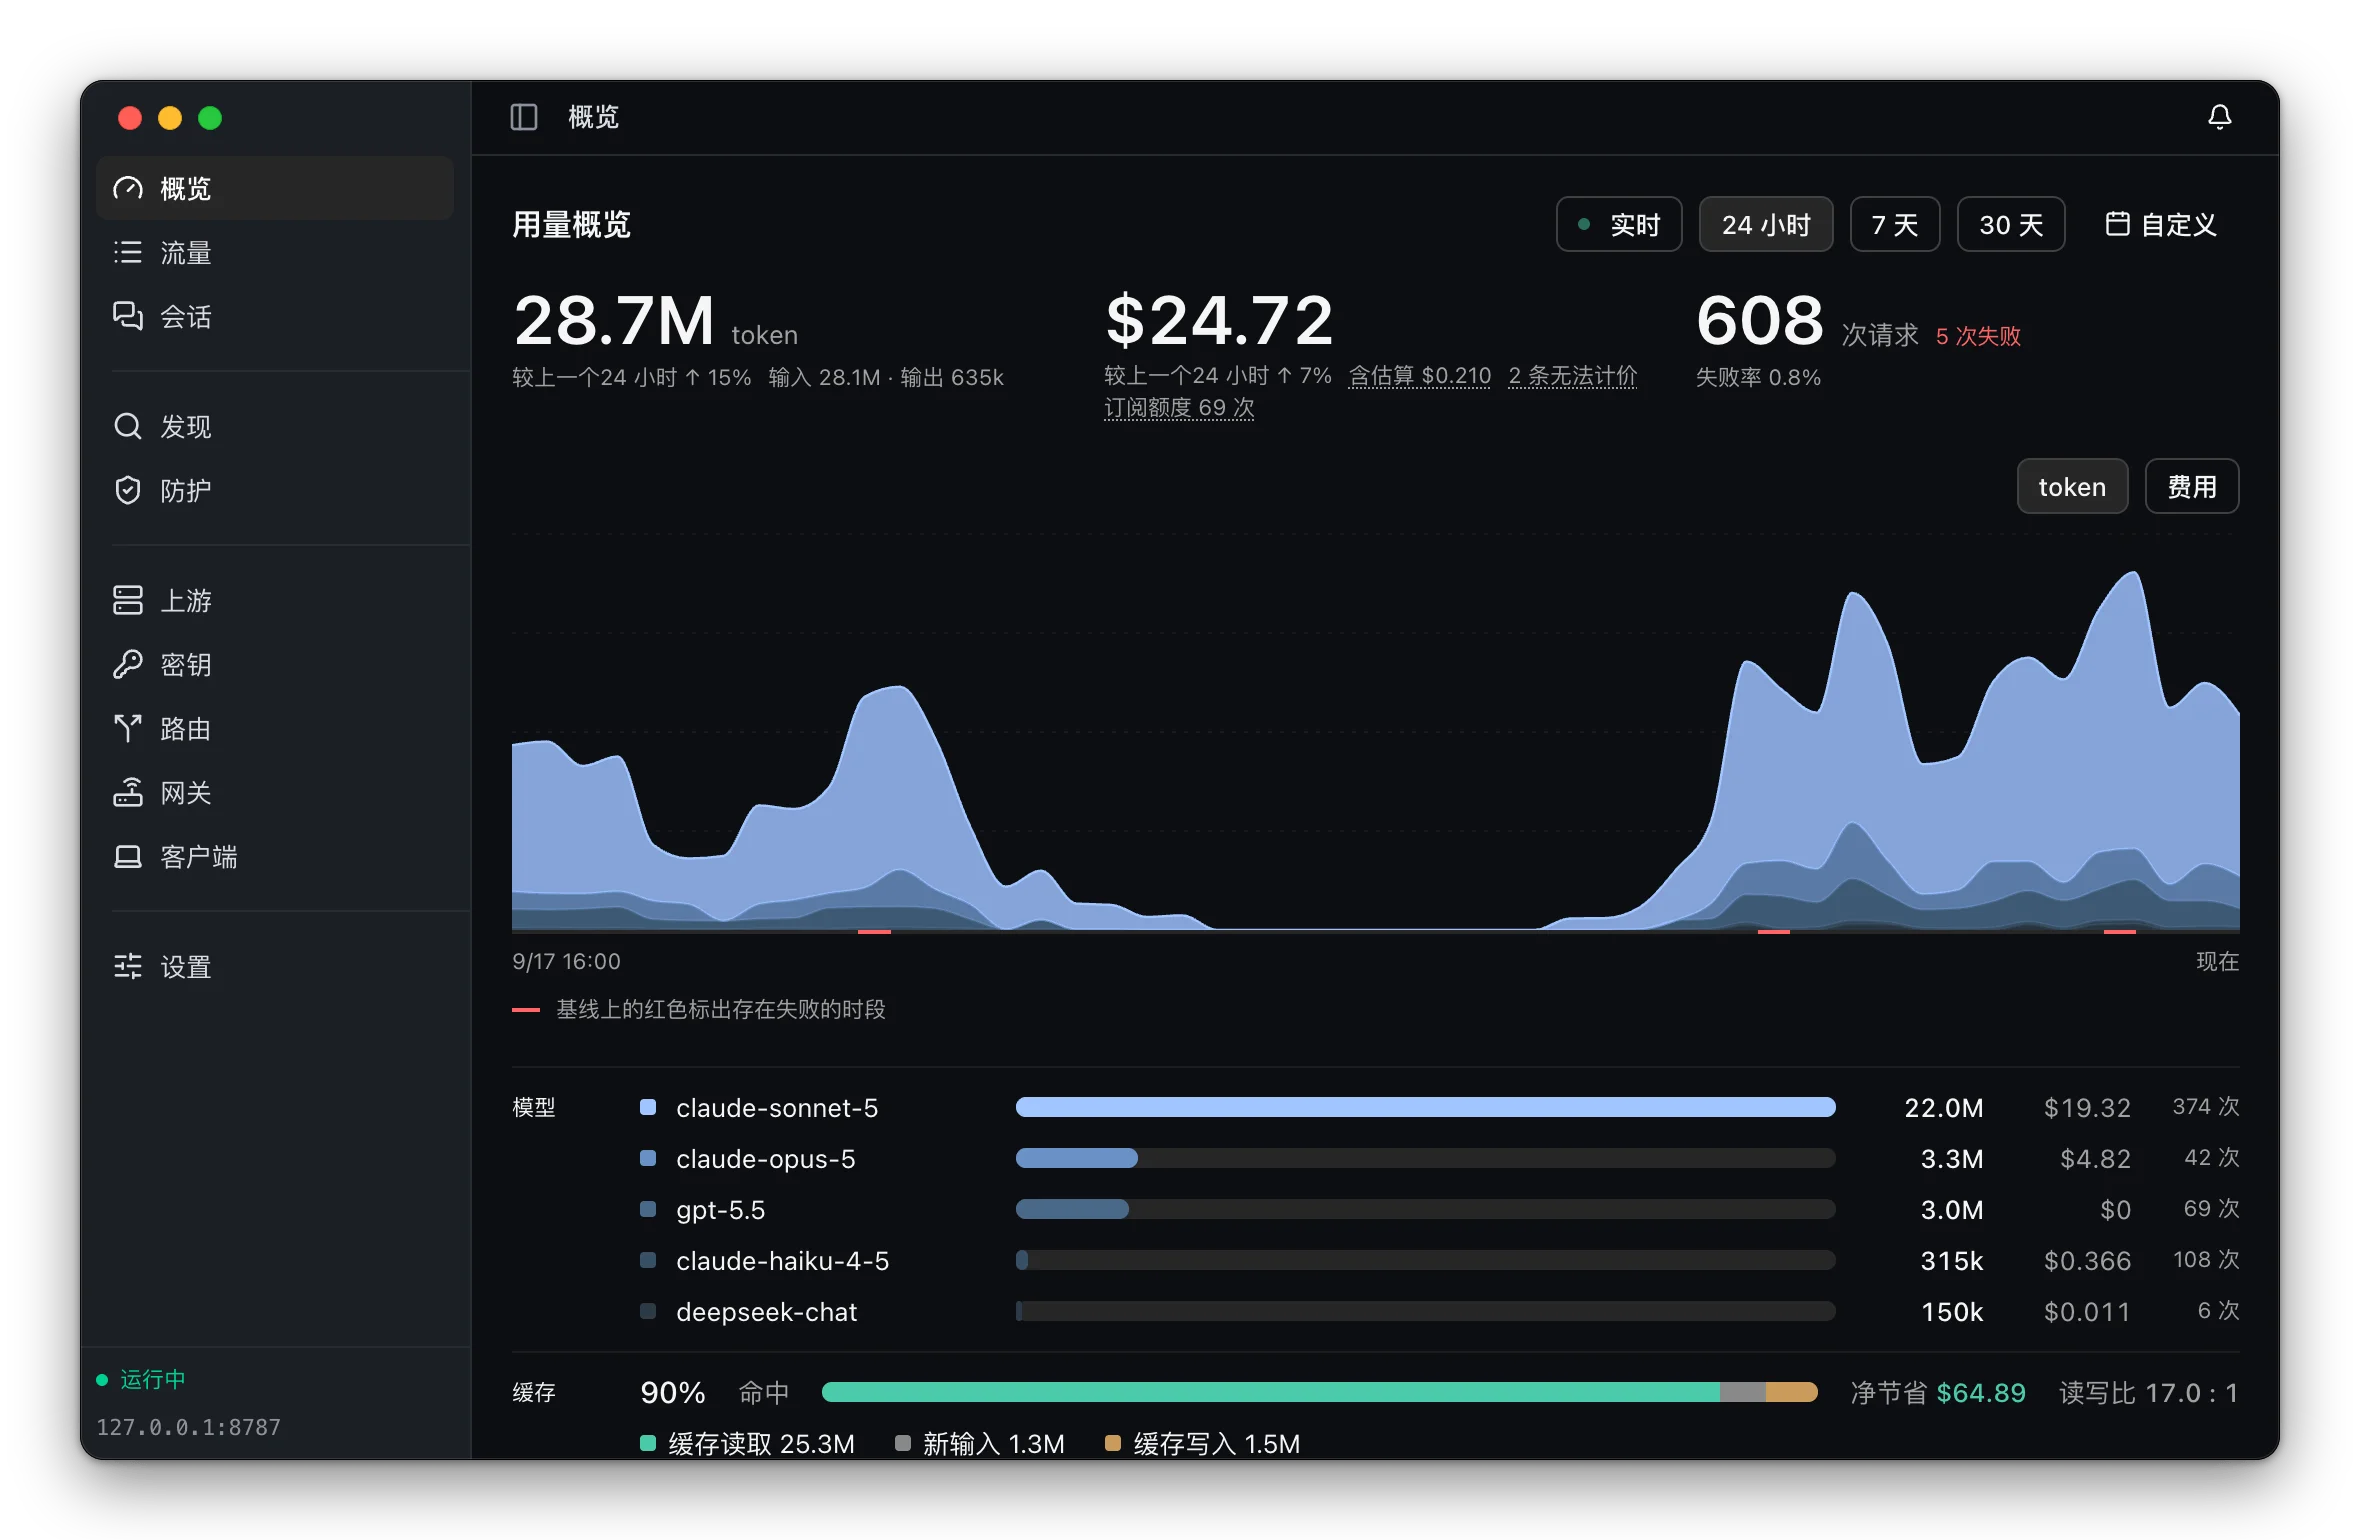
ThinkWatch Lite · 面向个人开发者
客户端只需接入一次,此后在网关中更换上游与模型,客户端无需改配置或重启。
请求发出前可替换其中的凭据,中转站拿不到原值;中转站在回答中塞入的危险工具调用,可在客户端执行前切断。MCP 服务器、技能与钩子也会被扫描。
每个请求命中的规则、尝试过的上游与费用都有记录,也可以重放到另一个上游对比。
估算的金额单独标注,无法计价的请求单独计数,不按零计入。
简短的 JavaScript 插件可以调整请求与回答,例如要求用指定的语言回答。插件在沙箱中运行,看到的是占位符而不是密钥,每一处改动都有记录。
ThinkWatch 企业版 · 面向组织
对每一次模型请求、工具调用及每一个 token 进行认证、授权、限流、日志记录与成本核算。
OpenAI、Anthropic、Gemini、Azure OpenAI 和 Bedrock 通过统一入口接入,并支持限定范围的虚拟密钥。
每位用户使用本人的 OAuth 凭据,支持工具级 RBAC,每次调用均记录审计日志。
五级角色,支持任意 OIDC 身份提供方。
按用户、API 密钥或角色设置滑动窗口限流与费用预算。
一次 ThinkWatch 请求的内部
控制台预览
示例数据MCP 按用户身份访问
上游服务获得的是调用者本人的身份,而非共享服务账号。
每一次 MCP 调用均携带调用者本人的 OAuth token 或个人访问令牌,GitHub、Linear、Notion 等上游服务可据此确认每项操作由谁执行、代表谁执行。
ThinkWatch 企业版与 ThinkWatch Lite 共用 ThinkWatch Core:一组采用 MIT 许可证的 Rust crate 与 twcore 网关二进制。Lite 运行完整的引擎,企业版使用其中的格式转换、防护与熔断 crate。twcore 也可以独立运行在 Linux 服务器上,由 ThinkWatch Lite 远程管理。
在 Linux 服务器上安装 twcore
$ curl -fsSL https://raw.githubusercontent.com/ThinkWatchProject/ThinkWatch-Core/main/scripts/install.sh | sudo sh